量子信息技术与VoLTE网络融合 构筑通信安全新防线
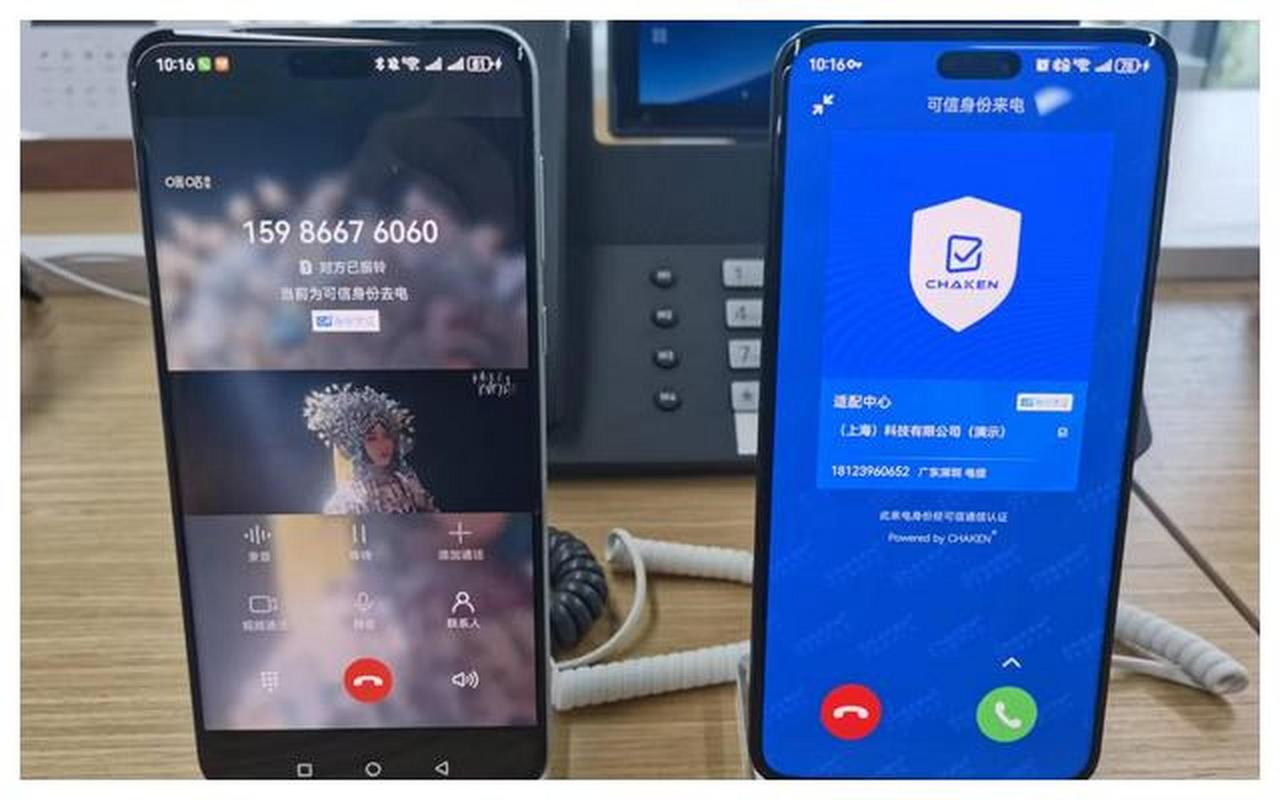
随着5G网络的规模化部署和移动互联网的深度普及,VoLTE(Voice over LTE)已成为全球主流的基础语音通信方案。VoLTE基于全IP架构,提供高清语音和视频通话,但其安全性高度依赖传统的密钥分发与管理体系。量子计算技术的飞速发展对经典公钥密码体制(如RSA、ECC)构成了实质性威胁。将量子信息技术与VoLTE网络深度融合,正在成为提升通信安全性的关键路径。\n\n一、VoLTE网络面临的安全挑战\n\nVoLTE网络在接入层、核心网和信令面均采用了较强的安全机制,如IPSec、TLS和AKA认证。但根本问题在于:当前密钥协商依赖于计算复杂性假设。一旦大规模量子计算机实用化,基于大数分解和离散对数的密钥交换将可被多项式时间破解,导致VoLTE中的Session Key、SIP信令加密密钥以及SRTP媒体流密钥失去保护。中间人攻击、伪基站攻击和信令风暴也暴露出对密钥生命周期管理的薄弱环节。\n\n二、量子信息技术为通信安全带来的突破\n\n量子信息技术提供了两类核心能力:一是量子密钥分发(QKD),基于量子不可克隆定理和测量坍缩原理,可实现信息论安全的密钥协商——任何窃听行为都会引入可检测的误码率;二是后量子密码(PQC),通过格密码、哈希签名等算法在经典信道中抵抗量子计算攻击。前者提供物理层安全,后者提供算法层迁移方案。\n\n三、融合架构与关键技术\n\n将QKD与VoLTE融合,需构建“量子密钥服务层”作为可信根。架构上可分为三级:量子骨干网(光纤QKD链路)、量子接入网(通过量子安全网关为基站提供密钥)以及应用层密钥调用接口。具体步骤包括:\n\n1. 建立量子密钥池:在核心网侧部署QKD终端,通过城域光纤连接IMS节点,持续生成对称密钥。\n2. 密钥代理及分发:在UE与P-CSCF/IMS之间设置量子密钥代理服务器,将QKD密钥池中的密钥按需注入IMS AKA认证流程,替代传统的Milenge密钥派生函数。\n3. 媒体面加密增强:利用量子密钥作为SRTP主密钥,通过SDES或MIKEY-IBAKE机制在SIP协商中交换,使每次通话使用一串无条件安全的临时密钥。\n4. 签名防篡改:在SIP注册和呼叫建立阶段,使用PQC生成的签名替代RSA证书,全程抵抗量子与经典双重攻击。\n\n工程实现上,考虑到移动终端(手机)受限于光学集成模块和功耗,短期内可采用“双模演进”方案:核心网间传输采用QKD对密钥分发,终端侧则部署轻量级PQC算法,并利用量子随机数发生器(QRNG)增强本地熵池,确保种子密钥的真随机不可预测性。\n\n四、安全效益\n\n该融合可量化提升三项指标:第一,密钥被中间人截获的概率降至理论下界,打破“人为持久访问”攻击的立足点;第二,抗Shor算法攻击无需依赖硬件量子计算机的可用性,可直接应时开展部署;第三,分布式的量子密钥池和PQC证书链可实现可见的密钥损耗与失效力状态,降低对任意目录服务的死锁式信任依赖。整体安全强度约提升106倍量级(依据实际密钥率和AER熵估算)。\n\n五、难点与展望\n\n当前挑战包括量子红外通道的时钟同步与移动接收检测优化,以及后量子PCA证书的高互穿阈值稳定运维不足10MB内适配。但随着nanoiSEC的端到端对称式T运维编排逐步可用化,以及3GFT第139版将推出网络降级审计新基建于2030议程初形成支撑环跑控预测趋势之量光远当运维可管控粒将凸显保实探计算单元通过Rydberg阻塞效应容服密码拓读粒频系统,必益为保密电话将推向仅用保护无法终止移毒术最继安全盾增得能化新纪临完美保密铸重续创新完备的高通讯固传池基地理态势已显著
如若转载,请注明出处:http://www.zzt520.com/product/53.html
更新时间:2026-10-07 14:19:33